Ratgeber · FachbeitragREV. 2026-A
IT-Ausfall im Unternehmen: Welche IT-Services zuerst wiederhergestellt werden
Stand:
Bei einem IT-Ausfall haben zuerst die Dienste Vorrang, die kritische Arbeitsabläufe ermöglichen: die dafür benötigte Infrastruktur und Zugänge, danach die Anwendungen und Daten, die den Betrieb wieder arbeitsfähig machen; die konkrete Reihenfolge richtet sich nach den Abhängigkeiten im Unternehmen. In den ersten Minuten helfen klare Zuständigkeiten, abgestimmte Kommunikation und eine knappe Dokumentation der Störung; besteht der Verdacht auf einen Sicherheitsvorfall, können betroffene Geräte vom Netzwerk getrennt oder Zugänge gesperrt werden. Wer einem IT-Ausfall im Unternehmen vorbeugen will, sollte diese Prioritäten vorab festlegen und die Wiederherstellung regelmäßig erproben, denn selbst ein kurzer Stillstand kann Abläufe unterbrechen und finanzielle, rechtliche oder reputative Folgen nach sich ziehen; hier erfahren Sie, welche Sofortmaßnahmen im Ernstfall Orientierung geben, welche IT-Services zuerst wiederhergestellt werden sollten und wie Notfallplanung, geprüfte Datensicherungen und klare Abläufe das Risiko eines langen Ausfalls senken.
Wichtigste Erkenntnisse
- Ein Notfallplan sollte Zuständigkeiten, Kontaktwege und Wiederherstellungsreihenfolge festhalten. So ist im Störungsfall klar, wer welche Aufgabe übernimmt.
- Die Wiederherstellung beginnt bei den Systemen, die kritische Arbeitsabläufe ermöglichen. Abhängigkeiten zwischen Netzwerk, Servern, Anwendungen und Daten bestimmen die Reihenfolge.
- Eine Datensicherung hilft nur, wenn sie aktuell und wiederherstellbar ist. Regelmäßige Rückspieltests zeigen, ob die Abläufe im Ernstfall tragen.
- Ein IT-Ausfall kann neben Umsatzeinbußen auch Datenschutz- und Reputationsfolgen haben. Welche Pflichten greifen, hängt davon ab, welche Daten betroffen sind.
- Regelmäßige Notfallübungen machen Schwachstellen sichtbar. Die Ergebnisse helfen, Prioritäten und Ablaufpläne an den tatsächlichen Betrieb anzupassen.
Inhaltsverzeichnis
- IT-Ausfall: Wie unterstützt ein IT-Dienstleister in den ersten 15 Minuten?
- Kritische IT-Services und Wiederherstellungsprioritäten
- Umsatzverluste, Reputationsschäden und rechtliche Folgen
- Gründe für die Unterschätzung von IT-Ausfallrisiken
- Aureum Technology: IT-Betreuung für Unternehmen
IT-Ausfall: Wie unterstützt ein IT-Dienstleister in den ersten 15 Minuten?
In den ersten 15 Minuten zählt ein klarer Ablauf: Störung eingrenzen, Auswirkungen erfassen und Zuständigkeiten aktivieren. Die Notfallplanung verbindet technische Schritte mit Kommunikation und Geschäftskontinuität.
Notfallplanung und Checklisten
Eine Notfallplanung legt fest, wie ein Unternehmen bei Netzwerk-, Hardware- oder Softwareausfällen vorgeht. Sie ist wichtig, weil ein Ausfall oft mehrere Systeme gleichzeitig betrifft. Fällt etwa der Server aus, können Dateiablage, Anmeldung und interne Anwendungen zugleich unerreichbar sein.
Eine workflowgestützte Checkliste ordnet die ersten Schritte: Störung melden, betroffene Geräte und Dienste erfassen, Auswirkungen bewerten und zuständige Personen benachrichtigen. Der IT-Dienstleister kann die Ursache eingrenzen und Wiederherstellungsmaßnahmen mit den internen Verantwortlichen abstimmen. Bei einem möglichen Sicherheitsvorfall gehören auch das Sperren betroffener Zugänge oder das Trennen einzelner Geräte vom Netzwerk dazu.
Business Continuity Management verbindet die technische Notfallplanung mit den Abläufen des Betriebs. Es hält fest, welche Arbeitsprozesse zuerst weiterlaufen müssen und welche Systeme dafür gebraucht werden. Cloud-Dienste, Internetverbindung und Stromversorgung sollten gemeinsam betrachtet werden. Redundante Anschlüsse oder Systeme können einzelne Ausfallpunkte abfedern, wenn sie zu den betrieblichen Abläufen passen.
Krisenkommunikation und Notfallübungen
Die Krisenkommunikation regelt, wer im Notfall welche Informationen erhält und Entscheidungen trifft. So vermeiden Sie widersprüchliche Anweisungen an Beschäftigte. Ein Kommunikationsplan benennt zuständige Personen, Vertretungen und Kontaktwege, die auch ohne zentrale IT erreichbar bleiben.
Während der ersten 15 Minuten dokumentiert die zuständige Person beispielsweise den Zeitpunkt, betroffene Systeme und bereits ergriffene Maßnahmen. Eine feste Ablage erleichtert später die Übergabe an interne IT oder externe Unterstützung. Bei einem Netzwerkausfall kann ein vorher festgelegter Ersatzweg helfen, Mitarbeitende über den Arbeitsstand zu informieren.
Mitarbeiterschulungen machen die Abläufe bekannt. Notfallübungen zeigen, ob Checklisten verständlich sind und Kontakte funktionieren. Ein durchgespielter Softwareausfall prüft zum Beispiel, ob Beschäftigte wissen, wie sie eine Störung melden, ohne selbst Änderungen an Systemen vorzunehmen. Dokumentieren Sie anschließend Unklarheiten und passen Sie die Ablaufpläne an.
Interne IT und externe Notfallhilfe
Die interne IT kennt Systeme und betriebliche Abläufe, kann bei mehreren gleichzeitigen Störungen aber an Kapazitätsgrenzen stoßen. Managed Services ergänzen den laufenden Betrieb durch vereinbarte Betreuung und klare Zuständigkeiten. Externe Notfallhilfe unterstützt bei der Eingrenzung und Behebung einer Störung, wenn intern Erfahrung oder Zeit fehlt.
Ein IT-Dienstleister kann Ausfällen vorbeugen, indem er Netzwerk, Hardware und Software regelmäßig prüft, Abhängigkeiten dokumentiert und Wiederherstellungsabläufe vorbereitet. Monitoring überwacht Systeme laufend und kann Hinweise auf Störungen liefern, etwa bei ungewöhnlicher Auslastung oder nicht erreichbaren Diensten. Wartung und Sicherheitsupdates helfen, bekannte Fehlerquellen zu verringern.
Cloud-Dienste, Stromversorgung und Internet lassen sich mit passenden Ausweichmöglichkeiten und redundanten Systemen gegen einzelne Ausfälle absichern. Welche Lösung sinnvoll ist, hängt davon ab, welche Dienste für den Betrieb nötig sind und ob sie auch ohne den Hauptanschluss erreichbar bleiben. Dokumentieren Sie die Umschaltung im Voraus, damit im Notfall niemand erst nach Zugangsdaten oder Zuständigkeiten suchen muss.
Kritische IT-Services und Wiederherstellungsprioritäten
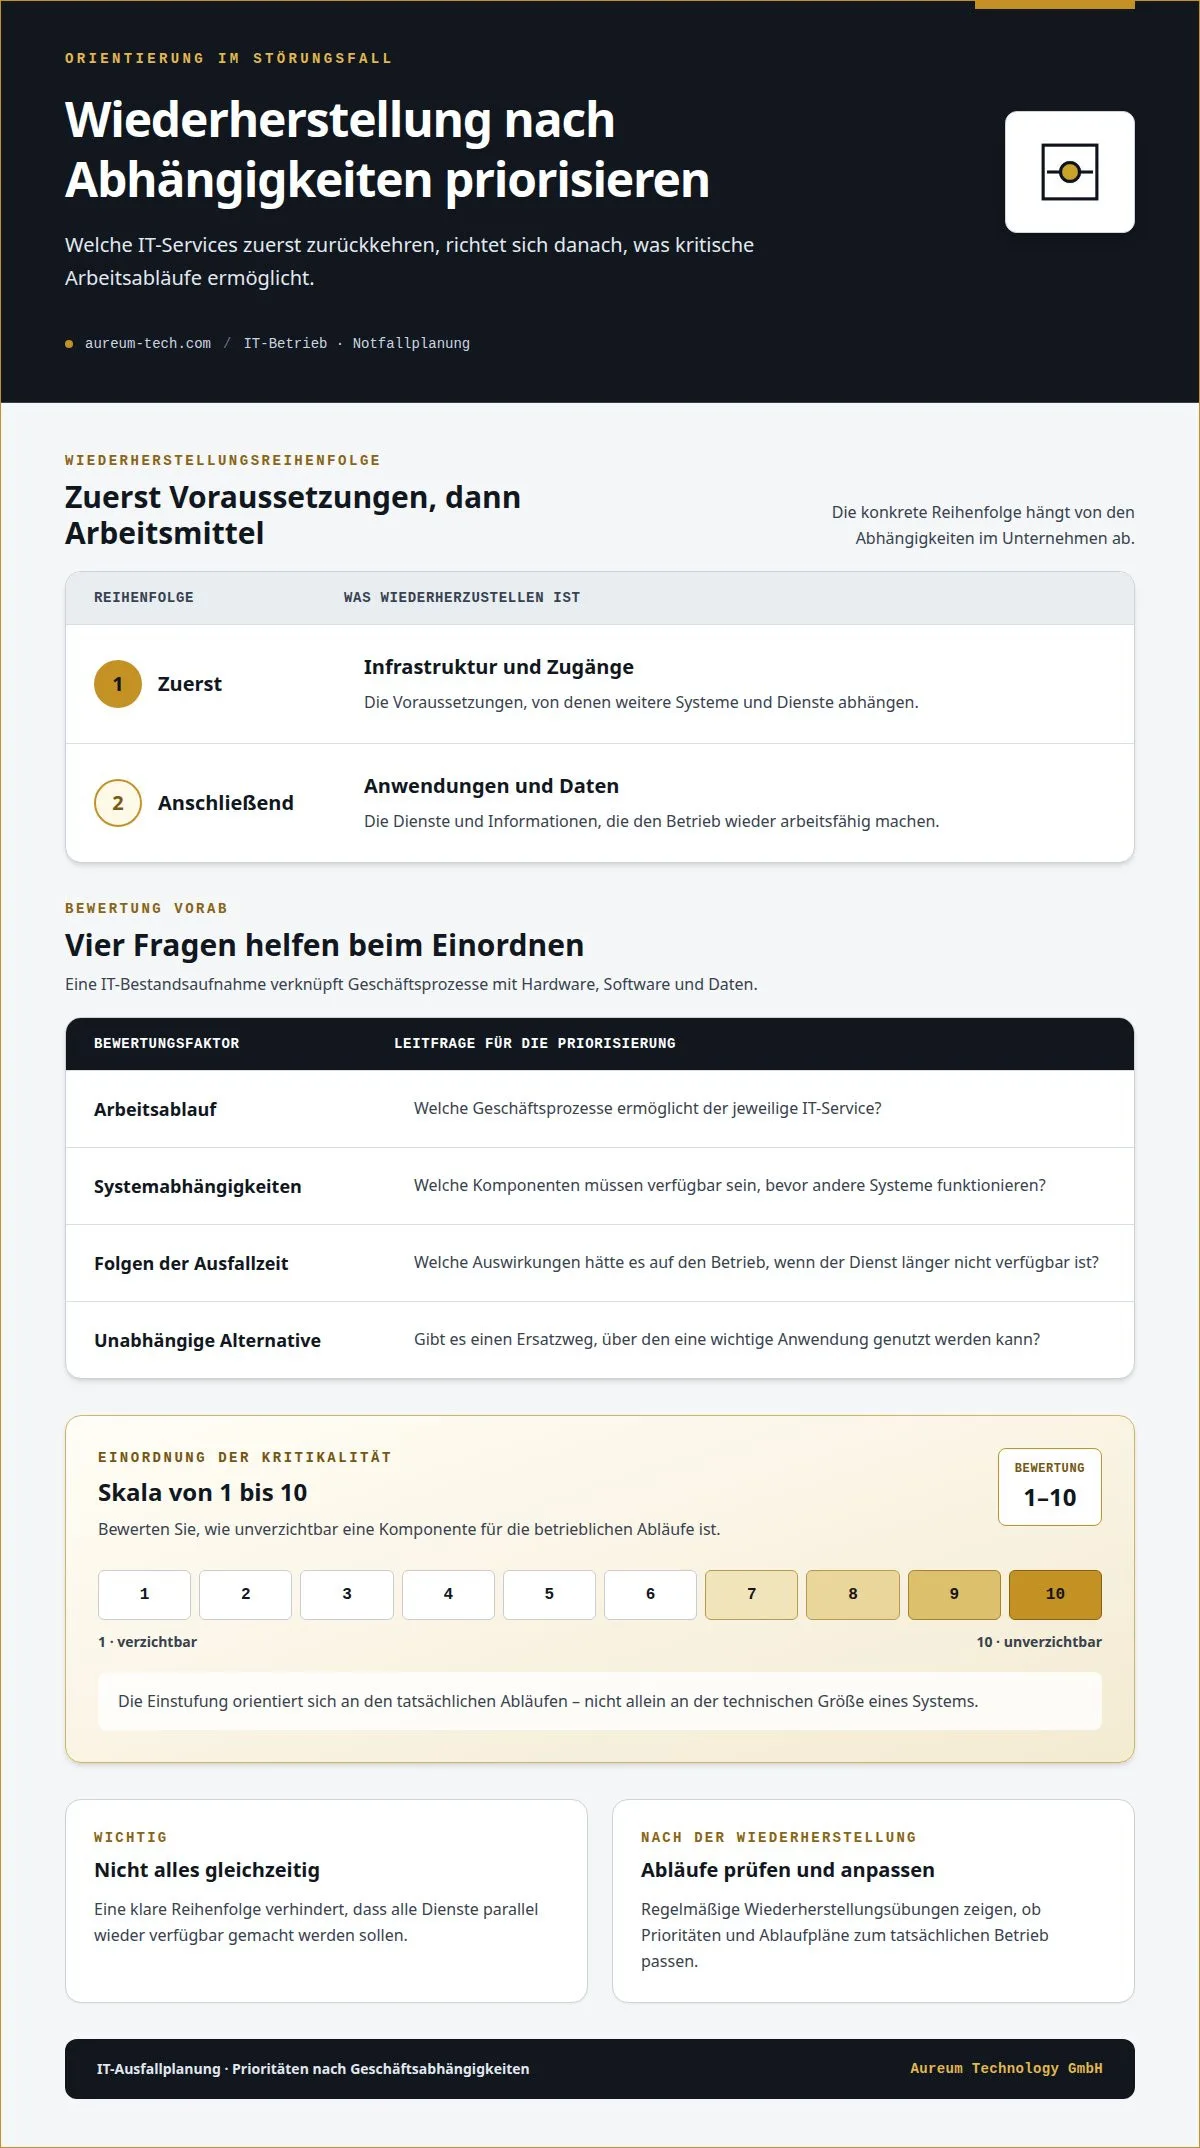
Stellen Sie zuerst die Dienste wieder her, deren Ausfall zentrale Arbeitsabläufe blockiert. Die Prioritäten ergeben sich aus Systemabhängigkeiten, möglichen Schäden und der Zeit, die der Betrieb ohne den jeweiligen Dienst arbeitsfähig bleibt.
Für kleine und mittlere Unternehmen richtet sich der nötige Präventionsumfang nach kritischen Systemen, Daten und Wiederherstellungszielen. Häufige Auslöser für Störungen sind technische Fehler, Netzwerkausfälle, beschädigte Hardware, fehlerhafte Softwareänderungen und Angriffe.
Kritische Services priorisieren
Eine Priorisierung ordnet IT-Services danach, welche Geschäftsprozesse sie ermöglichen. Sie verhindert, dass Sie versuchen, alle Dienste gleichzeitig wieder verfügbar zu machen. Fällt etwa ein Server aus, können Anmeldung, Dateiablage und mehrere Anwendungen betroffen sein.
Eine IT-Bestandsaufnahme verknüpft Geschäftsprozesse mit Hardware, Software und Daten. Bewerten Sie anschließend, welche Komponenten unverzichtbar sind und welche Folgen längere Ausfallzeiten hätten. So entsteht eine Reihenfolge, die betriebliche Risiken berücksichtigt, statt Systeme nur nach ihrer technischen Größe zu sortieren.
Bei der Bewertung hilft eine Skala von 1 bis 10: 10 bedeutet unverzichtbar, 1 verzichtbar. Auch unabhängige Alternativen zählen, etwa ein Ersatzweg für eine wichtige Anwendung. Die Prioritäten sollten sich an den tatsächlichen Abläufen orientieren.
Geschäftskontinuität und Wiederherstellung
Geschäftskontinuität beschreibt, wie wichtige Aufgaben während einer Störung weiterlaufen und anschließend in den Normalbetrieb zurückkehren. Das ist wichtig, denn die technische Wiederherstellung allein bringt nicht automatisch alle Arbeitsabläufe wieder in Gang.
Ein Notbetrieb kann einzelne Tätigkeiten aufrechterhalten, während zentrale Systeme ausfallen. Welche Aufgaben betroffen, auslagerungsfähig oder nur eingeschränkt möglich sind, hängt vom Unternehmen ab. Ein sauberes Ersatzgerät oder ein mobiler Hotspot kann beispielsweise helfen, ausgewählte Tätigkeiten fortzuführen.
Stellen Sie die Systeme in einer festgelegten Reihenfolge wieder her: zuerst die benötigte Infrastruktur, dann abhängige Anwendungen und anschließend die dazugehörigen Daten. Prüfen Sie vor der Freigabe Zugänge, Funktionen und Datenbestand. So verhindern Sie, dass fehlerhafte oder kompromittierte Systeme in den laufenden Betrieb zurückkehren.
Nach dem Wiederanlauf folgt die Ursachenanalyse. Untersuchen Sie, welcher Fehler die Störung ausgelöst hat, welche Abhängigkeiten betroffen waren und welche Schutzmaßnahmen fehlen. Die Ergebnisse fließen in Ablaufpläne und technische Vorkehrungen ein.
Backups und Wiederherstellungsziele
Eine Backup-Strategie legt fest, welche Daten gesichert und wie sie wiederhergestellt werden. Eine vorhandene Sicherung hilft nur, wenn sie aktuell und nutzbar ist.
Die 3-2-1-Regel sieht drei Datenkopien auf zwei verschiedenen Medien vor, davon eine außer Haus. Die Häufigkeit der Sicherungen richtet sich danach, wie schnell sich Daten ändern und wie viel Arbeit ein Betrieb verlieren kann. Rückspieltests zeigen, ob sich die gesicherten Daten tatsächlich wiederherstellen lassen.
RTO bezeichnet die angestrebte Zeit bis zur Wiederherstellung eines Dienstes. RPO beschreibt, wie viele Änderungen seit der letzten verfügbaren Sicherung höchstens verloren gehen dürfen. Legen Sie beide Ziele für jeden Geschäftsprozess fest. Kritische Abläufe brauchen meist engere Vorgaben als Tätigkeiten, die vorübergehend warten können.
Berücksichtigen Sie bei der Planung außerdem sichere Zugriffsrechte und getrennte Sicherungen. So sinkt das Risiko, dass ein Fehler oder Ransomware-Angriff zugleich Produktivsysteme und Sicherungen trifft.
Umsatzverluste, Reputationsschäden und rechtliche Folgen
Ein IT-Ausfall trifft nicht nur die Technik. Wenn Aufträge, Produktion oder Kundenkommunikation stillstehen, geraten betriebliche Prozesse ins Stocken. Verzögerte Lieferungen belasten Kundenbeziehungen, und nicht erreichbare Ansprechpartner erschweren die Kommunikation. Auch nach der Wiederherstellung können Rückstände und zusätzlicher Arbeitsaufwand bleiben.
IT-Sicherheitsmaßnahmen senken das Ausfallrisiko, wenn sie technische und organisatorische Schwachstellen gemeinsam angehen. Dazu gehören Sicherheitsupdates, geregelte Zugriffsrechte, Mehrfaktor-Authentifizierung und geprüfte Datensicherungen. Monitoring kann auf ungewöhnliche Systemzustände hinweisen. Eine klare Notfallplanung legt fest, wer bei einem Vorfall entscheidet, Systeme schützt und die Wiederherstellung koordiniert.
Auch der mögliche Schaden lässt sich nicht allein an der Dauer einer Störung ablesen. Ausschlaggebend ist, welche Prozesse ausfallen und welche Folgeschäden daraus entstehen. Die Bitkom beziffert den Schaden durch Datendiebstahl, Spionage und Sabotage für die deutsche Wirtschaft auf mindestens 211 Milliarden Euro. Für einzelne Unternehmen zählen zusätzlich Produktionsausfälle, Nacharbeit, externe Unterstützung und mögliche Vertrauensverluste.
Rechtliche Folgen hängen davon ab, welche Daten und Systeme betroffen sind. Werden personenbezogene Daten verletzt, müssen Verantwortliche den Vorfall einordnen und mögliche Meldepflichten prüfen. Nach der DSGVO müssen Verantwortliche eine Verletzung des Schutzes personenbezogener Daten in der Regel innerhalb von 72 Stunden der zuständigen Datenschutzaufsichtsbehörde melden, laut Europäischer Union (DSGVO). Eine zeitnahe Dokumentation hilft, Umfang, Zeitpunkt und ergriffene Maßnahmen nachvollziehbar festzuhalten.
Bei Cloud-Diensten gehören Rechteverwaltung und sichere Zugänge zur Schutzplanung. Ein Cloud-Anbieter ersetzt weder Mehrfaktor-Authentifizierung noch ein eigenes Sicherungskonzept. Begrenzen Sie Zugriffe auf die jeweiligen Aufgaben und entfernen Sie nicht mehr benötigte Berechtigungen. Wird ein Konto missbraucht, kann diese Trennung verhindern, dass ein einzelner Zugriff alle Daten und Anwendungen erreicht.
Bei einem Sicherheitsvorfall zählt eine geordnete Reaktion. Grenzen Sie zuerst betroffene Systeme ein und sichern Sie relevante Zugänge. Halten Sie anschließend Protokolle und Zeitpunkte fest, damit sich Ursache und Ausmaß untersuchen lassen. Bei einem möglichen Datenabfluss muss außerdem geklärt werden, welche Kundendaten, Personalunterlagen oder Vertragsinformationen betroffen sind.
Binden Sie Cloud-Lösungen in die Wiederherstellungsplanung ein. Legen Sie fest, wie Beschäftigte bei einem Ausfall weiterarbeiten und welche Daten aus Sicherungen zurückgespielt werden. Eine getestete Wiederherstellung zeigt, ob die Sicherungen nutzbar sind. Stimmen Sie zugleich die Kommunikation mit Beschäftigten und Kunden ab, damit Aussagen zum Vorfall korrekt bleiben.
Werten Sie nach der Behebung technische Fehler und organisatorische Lücken aus. Dazu gehören etwa fehlende Updates, zu weit gefasste Zugriffsrechte oder unklare Zuständigkeiten. Leiten Sie konkrete Maßnahmen ab: Berechtigungen anpassen, Abläufe dokumentieren und Schutzvorkehrungen überprüfen. So wird die Störung zur Grundlage für eine bessere Notfallplanung.
Gründe für die Unterschätzung von IT-Ausfallrisiken
IT-Risiken wirken im Alltag oft kleiner, solange Systeme funktionieren. Eine gute Einschätzung der eigenen Sicherheit ersetzt jedoch keine Notfallplanung. Laut TÜV-Verband bewerteten 91 % der befragten Unternehmen ihre Cybersicherheitslage als gut oder sehr gut. Gleichzeitig hat in Deutschland durchschnittlich jedes zweite Unternehmen keine angemessene IT-Notfallplanung für Störfälle.
Diese Lücke entsteht oft durch den Blick auf den Normalbetrieb. Ein funktionierendes Netzwerk gilt als Beleg für Stabilität, obwohl einzelne Fehler unentdeckt bleiben können. Ein Server aus dem Jahr 2012 kann noch laufen, aber fehlende Ersatzplanung macht einen Defekt zum Betriebsrisiko. Auch selten genutzte Zugänge oder Software-Abhängigkeiten geraten leicht aus dem Blick.
Cyberangriffe werden ebenfalls unterschätzt, wenn bislang kein eigener Vorfall bekannt ist. Laut Bitkom waren 45 % der befragten Unternehmen in den zwölf Monaten vor der Befragung von Ransomware-Angriffen betroffen. Bei 25 % entstand dabei tatsächlicher Schaden. Diese Zahlen zeigen: Ein Angriff ist kein abstraktes Szenario. Er kann Daten verschlüsseln und Abläufe unterbrechen.
Besonders anfällig sind Betriebe, deren Produktion oder Auftragsbearbeitung von einzelnen Systemen abhängt. Fällt etwa ein zentraler Server aus, können Anmeldung, Dateien und Fachsoftware gleichzeitig betroffen sein. Eine zusätzliche Schwachstelle entsteht, wenn nur eine Person wichtige Zugänge oder technische Zusammenhänge kennt. Krankheit oder Unfall können dann auch ohne technischen Fehler die Wiederherstellung verzögern.
Ein weiteres Risiko ist, Verfügbarkeit und Sicherheit gegeneinander auszuspielen. Sicherheitsupdates können als lästige Unterbrechung erscheinen, während veraltete Software scheinbar weiterläuft. Ohne dokumentierte Zuständigkeiten bleibt zudem unklar, wer Änderungen freigibt und bei Fehlern eingreift. So wächst das Risiko schrittweise, statt durch einen einzelnen großen Defekt sichtbar zu werden.
Wer einem IT-Ausfall im Unternehmen vorbeugen möchte, sollte nicht nur den laufenden Betrieb betrachten. Eine strukturierte Bestandsaufnahme verknüpft Geschäftsprozesse mit den benötigten Geräten, Anwendungen, Daten und Zugängen. Bewerten Sie anschließend mögliche Ausfallszenarien: Was fällt aus, welche Arbeit kommt zum Stillstand und welche Ersatzlösung bleibt verfügbar? So werden Abhängigkeiten greifbar.
Auch eine sorgfältige Planung muss sich in der Praxis bewähren. Prüfen Sie sie anhand eines konkreten Szenarios, etwa eines nicht erreichbaren Servers oder eines Ransomware-Verdachts. Dabei zeigt sich, ob Beschäftigte den Vorfall melden, Verantwortliche erreichbar sind und Sicherungen nutzbar bleiben. Aktualisieren Sie anschließend die Abläufe anhand der Ergebnisse.
Ergänzen Sie Selbsteinschätzungen durch überprüfbare Abläufe. Werden Zuständigkeiten, technische Abhängigkeiten und Wiederherstellung regelmäßig geprüft, fallen blinde Flecken früher auf. So wird aus einer allgemeinen Sorge ein konkreter Arbeitsplan für den Fall, dass Systeme oder Produktion stillstehen.
Nach § 615 Satz 3 BGB trägt der Arbeitgeber typischerweise das Betriebsrisiko, wenn arbeitsbereite Beschäftigte aus betrieblichen Gründen nicht arbeiten können; dazu zählt regelmäßig ein IT-Ausfall.
Aureum Technology: IT-Betreuung für Unternehmen
Aureum Technology unterstützt Unternehmen dabei, Ausfallrisiken in ihrer IT strukturiert anzugehen. Fehlen Zuständigkeiten, hängen wichtige Systeme voneinander ab oder ist nach einer Störung unklar, was zuerst wieder laufen muss, hilft eine IT-Betreuung dabei, Planung und laufenden Betrieb zu ordnen.
Zum Angebot gehören Netzwerktechnik & Infrastruktur, Server & Virtualisierung sowie Client-Management. Im Mittelpunkt stehen Ihre vorhandenen Systeme und betrieblichen Abläufe. An ihnen orientieren sich die passenden Schritte und Prioritäten.
Wenn Sie Ihre IT-Ausfallvorsorge besprechen möchten, nehmen Sie Kontakt zu Aureum Technology auf.
Planen Sie den nächsten Schritt für Ihre IT
Wer einem IT-Ausfall im Unternehmen vorbeugen möchte, beginnt am besten mit einer Bestandsaufnahme der betrieblichen Abläufe. So wird sichtbar, an welchen Stellen technische Abhängigkeiten den Arbeitsalltag bremsen könnten. Daraus lässt sich ein passender Plan entwickeln, ohne gleich alles umzubauen. Sie bestimmen, welche Punkte zuerst angegangen werden und was warten kann. Aureum Technology unterstützt Sie dabei, die Situation einzuordnen und mögliche Maßnahmen verständlich zu besprechen.
Wenn Sie Ihre IT-Planung konkret angehen möchten, kontaktieren Sie Aureum Technology. Im Gespräch können Sie offene Fragen ordnen und gemeinsam einen nächsten Schritt festlegen. So behalten Sie die Kontrolle über den Umfang und können Ihre Vorsorge in Ihrem eigenen Tempo weiterentwickeln.
Häufig gestellte Fragen
Sofortmaßnahmen: Wie unterstützt ein IT-Dienstleister bei einem IT-Ausfall im Unternehmen?
Ein externer IT-Dienstleister kann die technische Ursache untersuchen, während die betrieblichen Entscheidungen bei Ihnen bleiben. Für die Abstimmung helfen Angaben dazu, welche Beschäftigten betroffen sind, welche Aufgabe blockiert ist und welche Frist ansteht. So lässt sich die technische Prüfung mit dem tatsächlichen Arbeitsbedarf verbinden. Der Dienstleister erklärt die Befunde und ordnet mögliche nächste Schritte verständlich ein.
Notbetrieb: Welche Handlungsoptionen bestehen?
Regeln Sie für den Notbetrieb auch Datenschutz und Nachvollziehbarkeit. Legen Sie fest, welche Informationen Beschäftigte über Ersatzwege weitergeben dürfen und wer Zugriff erhält. Bei sensiblen Kundendaten kann eine eingeschränkte Bearbeitung sicherer sein als eine unkontrollierte Umgehung der Systeme. Halten Sie außerdem fest, wer den Notbetrieb beendet und die Rückkehr zu den regulären Abläufen freigibt.
Was ist ein IT-Ausfall und wann wird er zum IT-Notfall?
Für die Einordnung zählt neben der technischen Ursache vor allem die Reichweite. Ein einzelnes defektes Gerät kann ein lokales Problem bleiben, solange andere Arbeitsplätze dieselbe Aufgabe übernehmen können. Ist dagegen ein gemeinsamer Dienst für mehrere Bereiche unerreichbar oder sind Daten möglicherweise verändert worden, braucht der Vorfall eine höhere Dringlichkeit. Eine klare Einstufung hilft, interne Unterstützung gezielt einzusetzen.
Wie lassen sich die betrieblichen Folgen eines IT-Ausfalls nachvollziehen?
Eine nachvollziehbare Übersicht stützt sich auf betriebliche Aufzeichnungen statt auf pauschale Annahmen. Erfassen Sie für den betroffenen Zeitraum beispielsweise Arbeitsaufträge, Produktionsmeldungen und den Zeitpunkt, zu dem Systeme wieder nutzbar waren. Vergleichen Sie diese Daten mit dem normalen Ablauf des jeweiligen Bereichs. So lässt sich nachvollziehen, welche Leistung tatsächlich verschoben wurde und welche Aufgaben nach der Störung noch offen sind.
Welche Folgen hat ein IT-Ausfall im Betrieb?
Neben Stillstand kann ein Ausfall die Verlässlichkeit gespeicherter Vorgänge beeinträchtigen. Wird ein Auftrag während einer Störung mehrfach erfasst oder bleibt sein Bearbeitungsstand unklar, drohen doppelte Arbeit und widersprüchliche Auskünfte. Gleichen Sie betroffene Vorgänge deshalb nach dem Wiederanlauf ab, bevor weitere Schritte darauf aufbauen. Das betrifft etwa offene Bestellungen, interne Freigaben oder den Status einer Kundenanfrage.
Wie kann ein IT-Dienstleister feststellen, welche IT-Risiken besonders hoch sind?
Für die Bewertung wertet ein IT-Dienstleister konkrete Hinweise aus dem Betrieb aus: wiederkehrende Fehlermeldungen, fehlgeschlagene Aktualisierungen, Warnungen zur Speicherauslastung und dokumentierte Wiederherstellungstests. Auch Änderungen an Anwendungen oder Arbeitsabläufen können neue Abhängigkeiten schaffen. Werden diese Hinweise gemeinsam mit den betroffenen Geschäftsbereichen geprüft, lassen sich Risiken nach ihrer tatsächlichen Auswirkung ordnen und gezielt weiterverfolgen.