Ratgeber · FachbeitragREV. 2026-A
Netzwerksicherheit für Firmennetzwerke mit Cloud, Mobilgeräten und IoT
Stand:
Ein Firmennetzwerk ist dann gegen Angriffe abgesichert, wenn Zugriffe geregelt, Geräte und Daten geschützt und ungewöhnliche Aktivitäten erkannt werden. Cloud-Dienste, Mobilgeräte und vernetzte Geräte erweitern die möglichen Zugangswege. Deshalb reicht eine einzelne Schutzmaßnahme nicht aus. Wer sein Firmennetzwerk gegen Angriffe absichern will, braucht klare Sicherheitsregeln und passende technische Maßnahmen. Hier erfahren Sie, was Netzwerksicherheit umfasst, warum sie wichtig ist und wie Firewall, Zugriffsschutz, Überwachung und regelmäßige Pflege Risiken verringern.
Wichtigste Erkenntnisse
- Netzwerksicherheit schützt Zugänge, Geräte und Daten. Eine einzelne Schutzmaßnahme reicht dafür nicht aus.
- Klare Sicherheitsrichtlinien legen fest, wer auf welche Systeme zugreifen darf und wie ungewöhnliche Aktivitäten behandelt werden.
- Firewalls, Zugriffsschutz und regelmäßige Sicherheitsupdates helfen, Angriffe abzuwehren und IT-Risiken zu verringern.
- Cloud-Dienste, Mobilgeräte und IoT-Geräte erweitern die Angriffsfläche. Ihre Verbindungen sollten in die Sicherheitsplanung einbezogen werden.
- Eine regelmäßige Überprüfung der IT-Umgebung zeigt, wo Schutzmaßnahmen angepasst werden sollten.
Inhaltsverzeichnis
- Warum ist Network Security heute so wichtig?
- Definition und regelmäßige Überprüfung von Sicherheitsrichtlinien
- 01Wozu dienen Cyber-Security-Lösungen?
- Erweiterte Angriffsflächen durch Cloud, Remote-Arbeit, IoT und Mobilgeräte
- Aureum Technology
Warum ist Network Security heute so wichtig?
Cloud-Dienste, Mobilgeräte und IoT-Geräte schaffen zusätzliche Zugänge zum Netzwerk. Wirksamer Schutz verbindet geregelte Zugriffe, aktuelle Sicherheitsupdates und die Überwachung des Datenverkehrs. Wer ein Firmennetzwerk gegen Angriffe absichern möchte, sollte diese Zugänge gemeinsam betrachten.
Kontinuierliche Überwachung und Risikominderung
Monitoring kann ungewöhnliche Muster im Datenverkehr sichtbar machen, etwa plötzliche Volumenspitzen oder Verbindungen zu unbekannten Zielen. Auch Geräte und installierte Software gehören in den Blick. Welche Maßnahmen schützen ein Firmennetzwerk vor Cyberangriffen? Firewalls, starke Zugriffskontrollen, zeitnahe Sicherheitsupdates und regelmäßige Backups helfen, unterschiedliche Risiken zu begrenzen. Prüfen Sie Schwachstellen regelmäßig und installieren Sie Updates zeitnah nach ihrer Bereitstellung. Richten Sie die Prüfung außerdem an Änderungen der Systeme, neuen Geräten und bekannt gewordenen Sicherheitslücken aus.
Kontinuierliche Beobachtung hilft, Abweichungen früher zu erkennen. Dafür müssen Zuständigkeiten und Reaktionsschritte feststehen. Ein Alarm allein reicht nicht: Das zuständige Team muss beurteilen können, ob ein Zugriff zum üblichen Arbeitsablauf passt oder untersucht werden sollte.
Strukturierte Netzwerksegmentierung
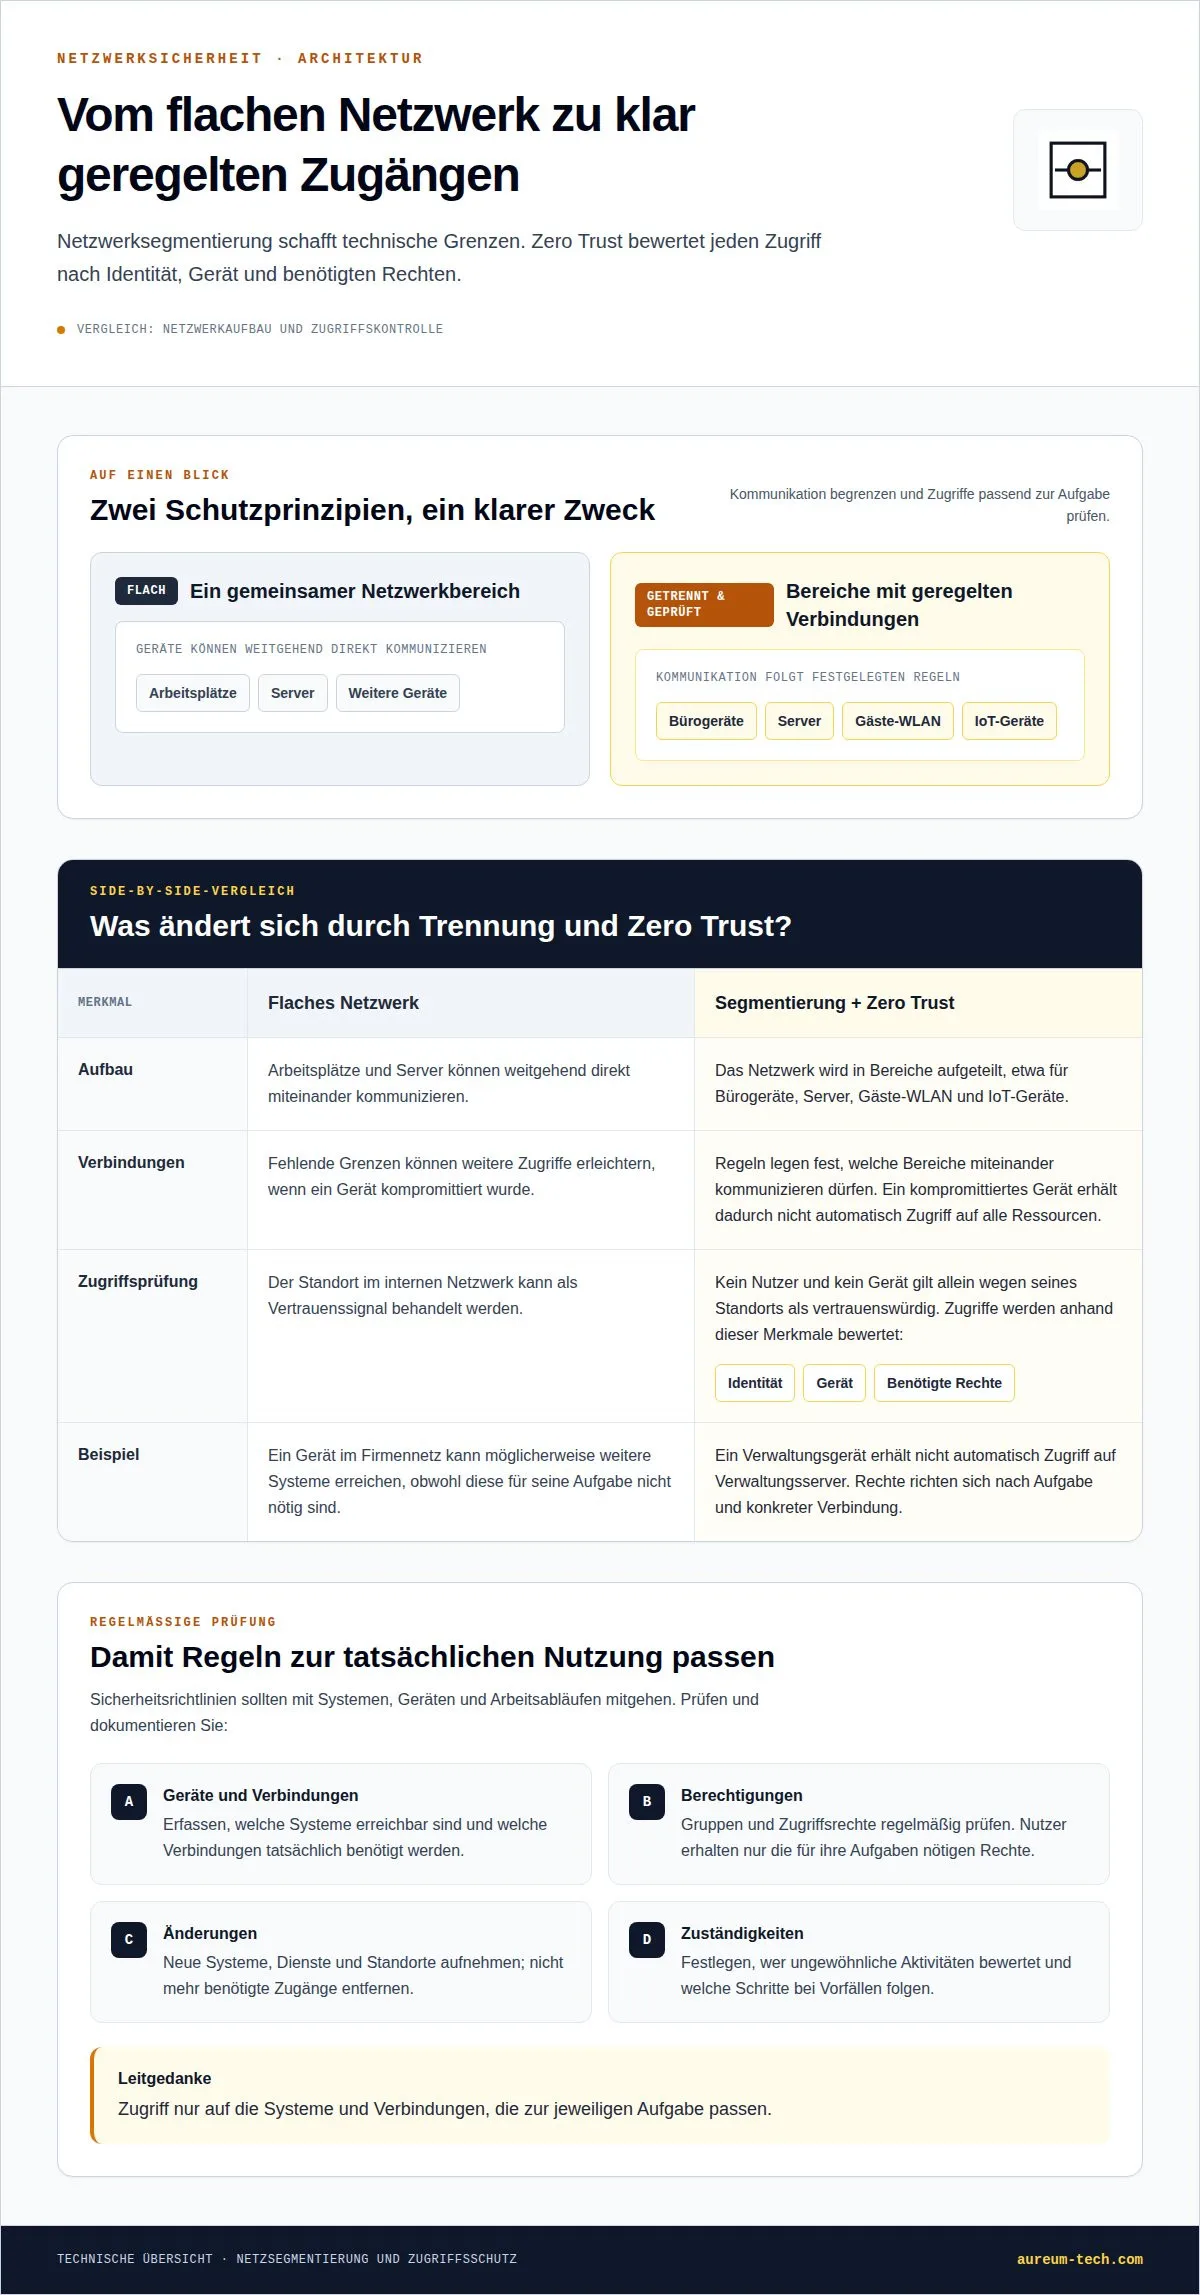
Bei der Segmentierung wird ein Netzwerk in getrennte Bereiche aufgeteilt, zum Beispiel für Bürogeräte, Server, Gäste-WLAN und IoT-Geräte. Regeln bestimmen, welche Bereiche miteinander kommunizieren dürfen. So erhält ein kompromittiertes Gerät nicht automatisch Zugriff auf sämtliche Ressourcen. Wie funktionieren Netzwerksegmentierung und Zero-Trust-Sicherheit in Unternehmen? Segmentierung schafft technische Grenzen. Zero Trust bewertet Zugriffe anhand von Identität, Gerät und benötigten Rechten, statt einem Gerät pauschal zu vertrauen.
Die Trennung muss den tatsächlichen Arbeitsabläufen folgen. Ein Verwaltungsgerät benötigt andere Verbindungen als ein Drucker oder ein öffentlich erreichbarer Server. Das Bundesministerium der Justiz führt im BSI-Gesetz (BSIG) in § 38 Pflichten der Geschäftsleitungen auf. Für die Netzplanung gehört deshalb auch die klare Zuordnung von Verantwortlichkeiten dazu.
Absicherung von On-Premise- und Cloud-Umgebungen
Bei lokalen Servern sollten Unternehmen unter anderem Firewall-Regeln, Zugänge und den Datenverkehr zwischen Netzbereichen kontrollieren. In Cloud-Umgebungen kommen dort eingerichtete Identitäten, Dienste und Freigaben hinzu. Eine Sicherheitsrichtlinie muss beide Seiten berücksichtigen, wenn Nutzende zwischen Büro, mobilem Gerät und Cloud-Anwendung wechseln. Sonst können an den Übergängen Lücken entstehen, etwa wenn ein Dienst erreichbar bleibt, obwohl er nicht mehr gebraucht wird.
Auch Datenübertragungen zwischen lokalen Systemen und Cloud-Ressourcen brauchen passende Zugriffsbeschränkungen und Verschlüsselung. Die Datenschutz-Grundverordnung betrifft den Schutz personenbezogener Daten. Bei einem Verstoß gegen die DSGVO drohen laut Europäischer Union für den Verlust geschützter Daten Geldbußen von bis zu 20 Millionen Euro.
Risiken historisch gewachsener Netzwerkarchitekturen
In historisch gewachsenen Netzwerken treffen oft ältere Server, nachträglich ergänzte Geräte und uneinheitliche Regeln aufeinander. In einem flachen Netzwerk können Arbeitsplätze und Server weitgehend direkt kommunizieren. Erlangt ein Angreifer Zugriff auf ein Gerät, erleichtern fehlende Grenzen weitere Zugriffe. Eine Bestandsaufnahme zeigt, welche Systeme erreichbar sind und welche Verbindungen tatsächlich benötigt werden.
Unternehmen, die ihr Firmennetzwerk gegen Angriffe absichern wollen, sollten auch herkömmliche Schutzmodelle überprüfen. Diese konzentrieren sich häufig auf die Grenze zwischen internem Netzwerk und Internet. Cloud-Zugänge und mobiles Arbeiten verwischen diese Grenze teilweise. Deaktivieren Sie deshalb unnötige Dienste, begrenzen Sie Berechtigungen und bewerten Sie Kommunikationswege regelmäßig neu. So werden technische Maßnahmen mit überprüfbaren Regeln verbunden.
Definition und regelmäßige Überprüfung von Sicherheitsrichtlinien
Sicherheitsrichtlinien legen fest, wie Menschen, Geräte und Systeme auf ein Unternehmensnetzwerk zugreifen dürfen. Sie verbinden technische Lösungen mit klaren betrieblichen Abläufen. Ein Beispiel: Ein externer Dienstleister erhält nur Zugriff auf den Server, den seine Aufgabe erfordert.
Wie erstellt man ein Sicherheitskonzept für ein Unternehmensnetzwerk? Erfassen Sie zunächst Geräte, Dienste, Daten und Verbindungen. Bewerten Sie anschließend Risiken, legen Sie Zuständigkeiten fest und dokumentieren Sie Regeln für Zugriffe, Updates, Fernzugänge und Sicherheitsvorfälle. Eine verständliche Sicherheitsrichtlinie hilft Mitarbeitenden, diese Vorgaben im Alltag anzuwenden.
Prüfen Sie dabei konkrete Fälle aus den eigenen Umgebungen: Welche Systeme sind aus dem Internet erreichbar? Welche Nutzer benötigen administrative Rechte? Welche Verbindung besteht zwischen Büro, Cloud und Außenstandort? Security-Audits nach ISO 27001 können helfen, die IT-Sicherheitsstruktur systematisch zu analysieren. Die Ergebnisse zeigen, wo Regeln fehlen oder nicht zur tatsächlichen Nutzung passen.
- Zugriffsrechte: Active-Directory-Gruppen und Berechtigungen regelmäßig prüfen. Nutzer erhalten nur die Rechte, die ihre Aufgaben erfordern.
- Änderungen: Neue Systeme, Dienste und Standorte in die Richtlinien aufnehmen. Nicht mehr benötigte Zugänge entfernen.
- Vorfälle: Festlegen, wer ungewöhnliche Aktivitäten bewertet und welche Schritte folgen. So sind Zuständigkeiten im Betrieb klar.
Zero Trust ergänzt diese Regeln durch eine klare Grundannahme: Kein Nutzer und kein Gerät wird allein wegen seines Standorts automatisch als vertrauenswürdig eingestuft. Jeder Zugriff wird anhand von Identität, Gerät und benötigter Ressource bewertet. Wer im Firmennetz arbeitet, erhält damit nicht automatisch Zugriff auf Verwaltungsserver. Die Rechte sollten zur Aufgabe und zur konkreten Verbindung passen. Bei einer Managed Firewall können Zugriffsregeln gemeinsam festgelegt und regelmäßig überprüft werden.
Für die Standortvernetzung kann eine private IP-Verbindung den Datenverkehr zwischen Unternehmensstandorten vom öffentlichen Internet trennen. Sie ersetzt jedoch keine Zugriffskontrollen: Auch interne Verbindungen brauchen passende Regeln, begrenzte Berechtigungen und Schutz für übertragene Daten. Bei mehreren Standorten sollte die Richtlinie festhalten, welche Systeme miteinander kommunizieren müssen und welche Verbindungen gesperrt bleiben.
5G bringt weitere Funkverbindungen in den Betrieb, etwa für mobile Geräte oder vernetzte Technik. Sicherheitsrichtlinien sollten deshalb festlegen, welche Geräte zugelassen sind, wer sie verwaltet und auf welche Systeme sie zugreifen dürfen. Ein Gerät für Lagertechnik benötigt andere Rechte als ein Firmenhandy. Die gleiche Prüfung gilt für Cloud- und lokale Systeme.
Überarbeiten Sie Richtlinien, wenn sich Systeme, Zuständigkeiten oder Arbeitsabläufe ändern. Eine Prüfung der IT-Sicherheit kann dabei helfen, Regeln und technische Zugänge gemeinsam zu betrachten.
01Wozu dienen Cyber-Security-Lösungen?
Cyber-Security-Lösungen schützen Endgeräte, Nutzer und Server vor unterschiedlichen Angriffen. Für kleine und mittlere Unternehmen ist das Zusammenspiel der Maßnahmen wichtig, nicht ein einzelnes Werkzeug.
Mehrschichtiger Schutz für Endpunkte und Nutzer
Welche Firewall und Netzwerksicherheitslösungen eignen sich für kleine und mittlere Unternehmen? Eine Firewall kontrolliert den Netzwerkverkehr und wird durch Schutzsoftware auf den Geräten ergänzt. Multifaktor-Authentifizierung erschwert unbefugte Anmeldungen, regelmäßige Sicherheitsupdates schließen bekannte Schwachstellen. Richten Sie die Auswahl danach aus, welche Geräte, Server und Dienste im Betrieb tatsächlich genutzt werden.
Auch Mitarbeitende brauchen klare Abläufe. Phishing-Nachrichten können Zugangsdaten abgreifen oder schädliche Software auf einen Rechner bringen. Wie schützt man Firmennetzwerke vor Ransomware und Phishing? Verbinden Sie technische Schutzmaßnahmen mit eingeschränkten Benutzerrechten, geprüften Backups und einem festgelegten Meldeweg für verdächtige Nachrichten. So führt ein Fehler an einem Arbeitsplatz nicht automatisch zum Zugriff auf die gesamte Infrastruktur.
DDoS-Schutz und Mitigation
Ein DDoS-Angriff überlastet erreichbare Dienste mit einer großen Menge an Anfragen. Eine Firewall allein kann solche Angriffe nicht zuverlässig abwehren und selbst zum Angriffsziel werden. Dedizierte DDoS-Minderungsdienste oder Hardware-Appliances können volumetrische, protokollbasierte und Anwendungsangriffe erkennen und dämpfen. Welche Lösung passt, hängt davon ab, welche Dienste öffentlich erreichbar sein müssen.
Für Unternehmen mit Webdiensten oder öffentlich erreichbaren Servern ist ein klarer Ablauf wichtig: betroffene Dienste erkennen, Verkehr filtern und die Erreichbarkeit wichtiger Anwendungen priorisieren. Die Schutzmaßnahme sollte zur Infrastruktur passen. Legen Sie außerdem fest, wer im Vorfall reagiert und welche Schritte einzuleiten sind.
Schutz administrativer Konten mit LAPS
Administratorkonten können weitreichende Änderungen an Windows-Systemen vornehmen. Werden dieselben lokalen Kennwörter auf mehreren Geräten genutzt, kann ein kompromittiertes Konto weitere Systeme gefährden. LAPS unterstützt den Schutz von Active Directory, indem es lokale Administratorkennwörter verwaltet. Ergänzend sollten administrative Konten getrennt von normalen Benutzerkonten eingesetzt und ihre Rechte begrenzt werden.
Prüfen Sie außerdem regelmäßig, wer Mitglied privilegierter Gruppen ist. Entfernen Sie nicht mehr benötigte Berechtigungen. So bleibt nachvollziehbar, wer Änderungen an Servern und wichtigen Einstellungen vornehmen darf.
Cyberbedrohungen und IT-Risiken reduzieren
Wie schützt man Firmennetzwerke vor DDoS-Angriffen? Bei öffentlich erreichbaren Diensten können spezialisierte Minderungsdienste oder Appliances Angriffe erkennen und abmildern. Gegen Ransomware helfen mehrere Schutzebenen: aktuelle Software, begrenzte Rechte, geprüfte Sicherungen und die Trennung wichtiger Systeme. Diese Maßnahmen verringern Risiken, ersetzen aber keine abgestimmte Reaktion auf Sicherheitsvorfälle.
Unternehmen, die zur kritischen Infrastruktur gehören, sind gesetzlich verpflichtet, Schutzmaßnahmen nach dem aktuellen Stand der Technik zu treffen. Auch andere Betriebe sollten Schwachstellen, Systeme und Zugriffsrechte regelmäßig prüfen. Welche Maßnahmen sinnvoll sind, hängt von der vorhandenen Infrastruktur, den eingesetzten Diensten und den benötigten Zugängen ab.
Erweiterte Angriffsflächen durch Cloud, Remote-Arbeit, IoT und Mobilgeräte
Cloud-Dienste, mobile Arbeit und vernetzte Geräte lösen die frühere klare Netzwerkgrenze auf. 78 % der Unternehmen verwalteten 2024 hybride Umgebungen aus lokalen, Cloud- und Edge-Ressourcen. Für das Sicherheitsmanagement heißt das: Zugänge, Geräte und Datenflüsse müssen gemeinsam betrachtet werden. Eine Firewall am Unternehmensstandort schützt nicht automatisch ein Mobilgerät im Heimnetz oder eine falsch freigegebene Cloud-Anwendung.
Bei mobiler Arbeit greifen Beschäftigte über unterschiedliche Netze auf betriebliche Dienste zu. Ein gestohlenes Gerät oder ein offenes Benutzerkonto kann Angreifern einen Einstieg bieten. Legen Sie deshalb fest, welche Geräte auf welche Anwendungen zugreifen dürfen. Multifaktor-Authentifizierung erschwert die Nutzung gestohlener Zugangsdaten. Verschlüsselte VPN-Zugänge schützen die Verbindung zum Firmennetz, wenn Mitarbeitende unterwegs auf interne Systeme zugreifen.
Cloud-Umgebungen haben eigene Einstellungen für Konten, Freigaben und Anwendungen. Eine Datei kann beispielsweise versehentlich für Personen außerhalb des Betriebs zugänglich sein. Erfassen Sie die genutzten Cloud-Dienste und prüfen Sie, welche Konten Zugriff haben. Entfernen Sie nicht mehr benötigte Berechtigungen und beschränken Sie Freigaben auf den vorgesehenen Personenkreis. So bleibt nachvollziehbar, wo sensible Daten liegen und wer sie öffnen kann.
Auch IoT-Geräte wie Kameras, Sensoren und vernetzte Drucker benötigen Netzwerkzugang. Manche erhalten über längere Zeit keine Sicherheitsupdates oder laufen mit unnötigen Diensten. Ordnen Sie sie einem eigenen Netzbereich zu und erlauben Sie nur die für ihre Aufgabe erforderlichen Verbindungen. Ein Sensor für die Gebäudetechnik braucht zum Beispiel keinen direkten Zugriff auf Personalakten oder Server mit vertraulichen Daten.
- Mobilgeräte: Erfassen Sie betriebliche Geräte und regeln Sie Updates, Bildschirmsperren und den Zugang zu Diensten.
- Cloud: Prüfen Sie Konten, Freigaben und Verbindungen zwischen Cloud-Anwendungen und lokalen Systemen.
- IoT: Trennen Sie vernetzte Geräte von Arbeitsplätzen und begrenzen Sie ihren Datenverkehr gezielt.
Eine IT-Bestandsaufnahme schafft dafür eine verlässliche Grundlage. Halten Sie für jedes Gerät Nutzer, Zweck, Netzwerkbereich und benötigte Verbindungen fest. Aktualisieren Sie die Zuordnung bei Änderungen, etwa wenn eine Cloud-Anwendung oder ein zusätzliches Gerät hinzukommt. So bleiben unbekannte Zugänge und nicht mehr benötigte Verbindungen sichtbar, statt unbemerkt bestehen zu bleiben.
Der praktische Maßstab ist einfach: Jedes Gerät und jeder Dienst erhält nur den Zugriff, den seine Aufgabe verlangt. Ein strukturiertes Client-Management unterstützt dabei, mobile und vernetzte Geräte im Betrieb zu verwalten.
Eine klare Trennung der Systeme hilft dabei, Zugriffe auf den jeweils notwendigen Bereich zu begrenzen. Die EU-Durchführungsverordnung 2024/2690 führt Netzwerksegmentierung für digitale Anbieter wie Cloud- oder Managed-Service-Provider ausdrücklich als eigene Anforderung auf. Für die Praxis bedeutet das, Verbindungen zwischen Cloud-Diensten, internen Netzen und Geräten bewusst festzulegen und regelmäßig zu überprüfen. So lassen sich unnötige Wege zwischen Bereichen erkennen und schließen, bevor sie dauerhaft bestehen bleiben.
Das ist auch wichtig, weil Angreifer im Durchschnitt mehrere Wochen bis Monate unentdeckt in Unternehmensnetzwerken bleiben. In etwa der Hälfte der Fälle entstehen einer Firma durch einen erfolgreichen DDoS-Angriff erhebliche Kosten. Bitkom beziffert den jährlichen Schaden durch Cyberangriffe auf die deutsche Wirtschaft auf rund 202 Milliarden Euro. Eine nachvollziehbare Zuordnung von Geräten, Konten und Verbindungen erleichtert es, Auffälligkeiten einzugrenzen und betroffene Bereiche gezielt zu prüfen. Halten Sie deshalb fest, welche Verbindungen für den Betrieb erforderlich sind, wer sie freigeben darf und wann ihre Notwendigkeit erneut bewertet wird. So kann eine Änderung an einem einzelnen Dienst geprüft werden, ohne den Überblick über die übrigen Zugänge zu verlieren.
Aureum Technology
Aureum Technology GmbH betreut Netzwerke, Geräte und Server von Unternehmen in Rodewisch und im Vogtland. Wenn Cloud-Dienste, mobile Arbeitsplätze und lokale Systeme zusammenspielen, hilft eine strukturierte Übersicht über Zugänge, Zuständigkeiten und technische Abhängigkeiten. Daraus lassen sich konkrete nächste Schritte ableiten, bevor einzelne Lösungen eingeführt werden.
Die IT-Betreuung für Unternehmen von Aureum Technology GmbH umfasst Netzwerktechnik und Infrastruktur, Server, Virtualisierung und Client-Management. Damit können bestehende Systeme geordnet weiterentwickelt werden. Sie erhalten eine Einschätzung zu sinnvollen Anpassungen und entscheiden selbst über das weitere Vorgehen.
Wenn Sie die Absicherung Ihres Firmennetzwerks besprechen möchten, kontaktieren Sie Aureum Technology GmbH.
Den nächsten Schritt geordnet angehen
Wer sein Firmennetzwerk gegen Angriffe absichern möchte, muss nicht alle technischen Maßnahmen gleichzeitig umsetzen. Legen Sie zunächst fest, welche betrieblichen Abläufe nach einem Ausfall zuerst wieder funktionieren müssen. Daraus ergibt sich eine nachvollziehbare Reihenfolge für Entscheidungen und Zuständigkeiten. So lassen sich Schutzmaßnahmen schrittweise planen, ohne den laufenden Betrieb unnötig zu belasten.
Ein sinnvoller nächster Schritt ist, offene Fragen gemeinsam mit Fachleuten zu ordnen. Aureum Technology GmbH unterstützt Unternehmen in Rodewisch und im Vogtland dabei, ihre Ausgangslage einzuschätzen und mögliche Maßnahmen abzuleiten. Sie entscheiden über Umfang und Reihenfolge. Vereinbaren Sie ein unverbindliches Erstgespräch, um die Sicherheitsanforderungen Ihres Betriebs zu besprechen.
Wenn Sie Ihre nächsten Schritte besprechen möchten, kontaktieren Sie Aureum Technology GmbH. Gemeinsam lässt sich klären, womit Ihr Unternehmen sinnvoll beginnen kann.
Häufig gestellte Fragen
Was ist Netzwerksicherheit?
Netzwerksicherheit schützt Verbindungen, Geräte und übertragene Informationen im Unternehmen. Dazu gehören technische Einstellungen, klare Zuständigkeiten und dokumentierte Abläufe. Bei einer neuen Anwendung wird zum Beispiel festgelegt, welche Beschäftigten sie nutzen und welche Daten sie dort speichern dürfen. Auch die Verfügbarkeit zählt: Ein Schutzkonzept sollte berücksichtigen, welche Systeme für den Arbeitsalltag gebraucht werden.
Warum breitet sich ein Angriff ohne Netzwerksegmentierung so schnell aus?
Gemeinsame Konten, weitreichende Rechte oder freigegebene Ordner können es einem Angreifer erleichtern, weitere Systeme zu erreichen. Wird beispielsweise ein Benutzerkonto übernommen, können auch erreichbare Dateien und Anwendungen betroffen sein. Prüfen Sie deshalb neben den Netzwerkverbindungen auch gemeinsam genutzte Zugangsdaten und Berechtigungen. Ein separates Administratorkonto für technische Aufgaben begrenzt, was ein gewöhnliches Benutzerkonto verändern kann.
Was ist Lateral Movement im Unternehmensnetzwerk?
Lateral Movement bezeichnet den Versuch, sich nach einem ersten Zugriff zu weiteren Konten oder Systemen vorzuarbeiten. Ein Beispiel: Nach dem Zugriff auf einen Arbeitsplatz sucht ein Angreifer nach gespeicherten Zugangsdaten oder offenen Sitzungen. Auffällige Anmeldungen an mehreren Geräten oder Zugriffe außerhalb üblicher Abläufe können Anlass für eine Prüfung sein. Protokolle mit Zeitangaben helfen, die Abfolge solcher Ereignisse nachzuvollziehen.
Was ist eine Firewall?
Eine Firewall kontrolliert Netzwerkverbindungen. Ihre Regeln können zum Beispiel festlegen, dass ein öffentlich erreichbarer Webdienst Anfragen annimmt, während Verwaltungszugriffe auf bestimmte Geräte beschränkt bleiben. Jede Regel sollte einen nachvollziehbaren Zweck haben. Werden Anwendungen geändert oder abgeschaltet, überprüfen Sie auch die zugehörigen Freigaben, damit alte Zugänge nicht unbemerkt bestehen bleiben.
Was kann passieren, wenn im Firmennetz alles mit allem verbunden ist?
Neben Angriffen besteht im Alltag auch das Risiko unbeabsichtigter Folgen. Ein falsch eingerichteter Dienst kann vertrauliche Dateien für Personen zugänglich machen, die sie nicht benötigen. Eine fehlerhafte Änderung an einem gemeinsam genutzten System kann mehrere Arbeitsabläufe stören. Eine Übersicht über Abhängigkeiten hilft, Änderungen gezielt zu planen und vorab zu erkennen, welche Abteilungen oder Anwendungen betroffen sein könnten.
Was sollte man sofort tun, wenn man einen Cyberangriff vermutet?
Melden Sie einen Verdacht sofort der zuständigen IT-Verantwortung und notieren Sie Zeitpunkt, Gerät und beobachtete Auffälligkeiten. Nutzen Sie das verdächtige Gerät nicht für weitere Anmeldungen und löschen Sie keine Nachrichten oder Dateien, die zum Vorfall gehören könnten. Falls Zugangsdaten betroffen sein könnten, sollte die IT deren Sperrung oder Änderung über ein sauberes Gerät koordinieren. Folgen Sie dem betrieblichen Notfallablauf und dokumentieren Sie jede Maßnahme.